

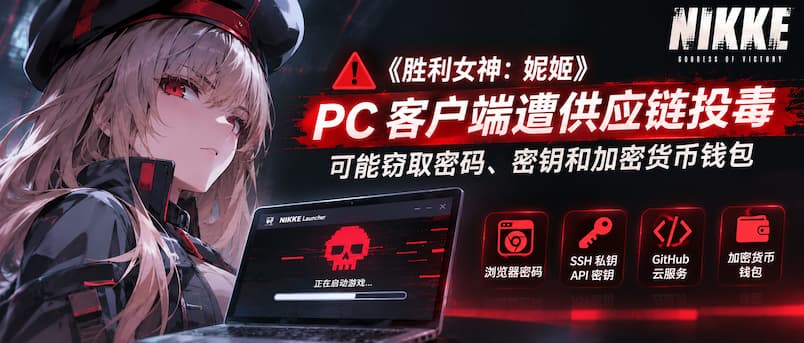
《胜利女神:妮姬》国际服 PC 客户端的启动器被供应链投毒:正常双击启动游戏,就可能在毫无提示的情况下跑起一个远程控制木马。攻击者篡改的是启动器从官方 CDN 加载的 JavaScript 文件,玩家这一侧看不到任何异常。
木马本体是一个用 LuaJIT 加载的 RAT,带 19 条操作命令。它盯上的不只是游戏账号:
- 浏览器数据:Chrome、Edge、Firefox 的密码、Cookie 与登录会话
- 开发者凭据:SSH 私钥,以及 GitHub、GitLab、AWS、OpenAI、Anthropic 的密钥与 Token
- 加密货币钱包:钱包文件、扩展数据及可能含私钥的敏感内容
- 持久化驻留:在 Chrome 用户目录植入恶意 DLL,游戏退出后仍可能存活
- 约 1790 条敏感文件路径:其中包含 Claude Code、Cursor、Gemini CLI 等 AI 开发工具的配置与凭据
自查方式:打开游戏安装目录下的日志文件,搜索关键词 k2f_chan。
Launcher\intl_service\debug.log
若日志中出现「k2f_chan registered」「adopted uuid」,属于恶意代码运行过的重要迹象。同时可检查是否存在这个 DLL:
%LOCALAPPDATA%\Google\Chrome\User Data\PlatformExperienceHelper\<64位十六进制目录>\platform_experience_helper.dll
两点提醒:搜到关键词不代表密码已经被偷走,没搜到也不能完全排除感染。
确认中招后的处置顺序是:立即断网,在另一台可信设备上改重要密码、注销登录会话、更换 SSH 私钥与 API Token,涉及钱包的尽快新建钱包转移资产。由于木马具备远程命令执行能力,建议直接重装系统。
运营方已承认启动器脚本存在第三方篡改异常,并完成了紧急修正,研究人员复核后确认四个被污染的 JS 文件均已恢复正常。但修好启动器并不会自动清掉已经落地的木马,近期跑过国际服 PC 客户端的玩家最好自查一遍。
仅影响 Windows 平台的国际服 PC 客户端。
⚠️ 版权与免责声明:部分资源收集于互联网,不保证完全可用。
下载前请先阅读本站《免责声明》;
若遇到链接失效,可通过评论或留言联系管理员补档。
资源仅供个人学习参考,请于下载后 24 小时内删除;
如涉及版权问题,请速联系本站处理。
评论 (0)